Infraestrutura como Produto
Sua infraestrutura. Sua conta. Nossa engenharia.
Uma stack AWS completa, pronta para produção. Sem construir do zero, sem depender de plataformas que escondem a infraestrutura de você.
CloudFront, API Gateway, WAF, Lambda, DynamoDB, CI/CD com security gate. Tudo na sua conta AWS, sob seu controle total.
Por que existe
Três caminhos, nenhum ideal
A maioria das empresas enfrenta o mesmo dilema quando precisa de infraestrutura cloud de verdade.
Hospedagem compartilhada tem limites
Funciona até o dia em que você precisa de CDN global, WAF, rollback automático ou controle real sobre o ambiente. E aí não tem saída sem recomeçar.
PaaS genérico cria dependência
Vercel, Render e similares resolvem o deploy, mas escondem a infraestrutura. Você não controla custos, não configura segurança e não tem portabilidade.
Construir do zero custa caro
Montar uma stack AWS com CI/CD, WAF, observabilidade e governança leva meses e exige um time sênior dedicado. Poucas empresas conseguem justificar esse investimento.
O que você recebe
Infraestrutura completa, pronta para operar
Cada componente é configurado, testado e entregue funcionando na sua conta AWS. Sem surpresas, sem configuração manual.
CloudFront CDN
Distribuição global com cache inteligente, compressão automática e invalidação programática. Latência mínima em qualquer região.
WAF com regras gerenciadas
Web Application Firewall com regras OWASP, rate limiting e proteção contra bots. Configurado e associado a todas as origens.
CI/CD com Security Gate
Pipeline automatizado com build, testes, scan de segurança e deploy. Nenhum código vai para produção sem passar pelos 5 checks de segurança.
Sistema de extensões
Arquitetura modular que permite adicionar funcionalidades via YAML. Cada extensão roda isolada, com permissões granulares e deploy independente.
Governança de custos
Alertas de billing, tags de alocação e dashboards de consumo. Você sabe exatamente quanto custa cada componente da stack.
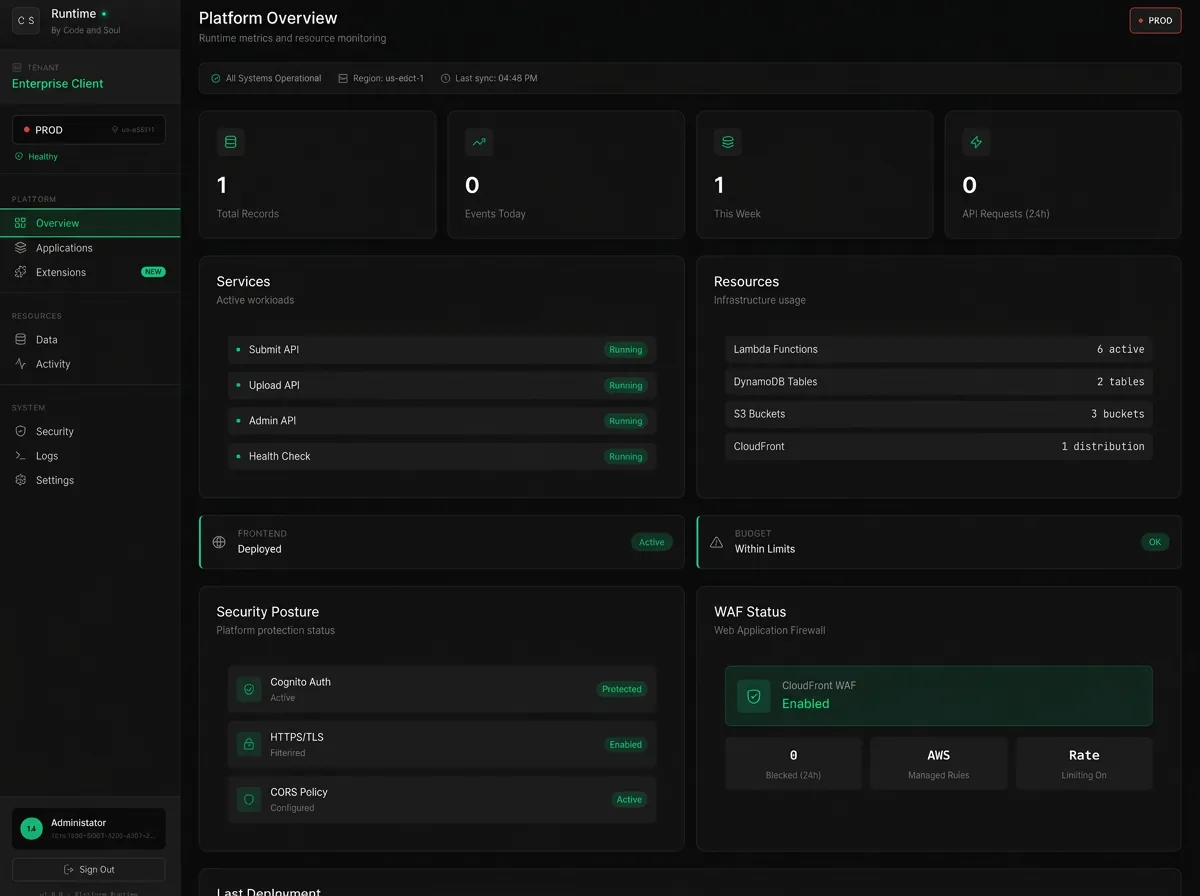
Dashboard administrativo
Painel para gestão de conteúdo, configurações e monitoramento. Interface própria, integrada à stack, sem dependências externas.
Nenhum deploy sem validação
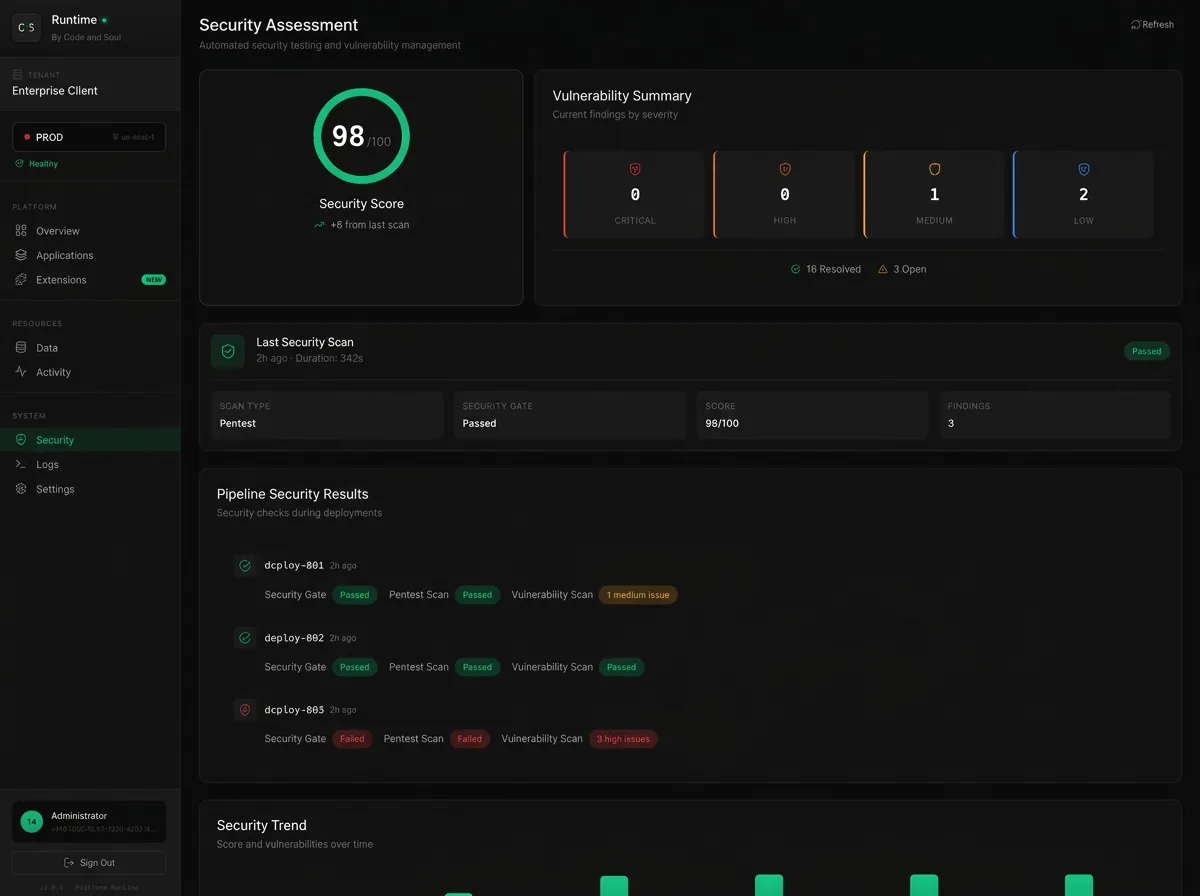
Cada deploy passa por 5 verificações automáticas de segurança antes de chegar à produção. Se qualquer check falha, o pipeline para.
OWASP ZAP 2.17
Varredura completa DAST contra as 10 vulnerabilidades mais críticas da OWASP.
Nuclei 3.7
Detecção de CVEs, misconfigurations e exposições conhecidas com templates atualizados.
testssl.sh
Validação de certificados SSL/TLS, protocolos e configuração de criptografia.
S3 Public Access
Verificação automática de buckets S3 contra acesso público não intencional.
WAF Association
Confirmação de que o WAF está ativo e corretamente associado a todas as origens.
Todas as verificações rodam automaticamente em cada deploy. Resultados ficam disponíveis no pipeline.
Extensibilidade
Adicione funcionalidades sem tocar no core
O sistema de extensões permite criar novas funcionalidades que rodam dentro da stack, com isolamento e permissões controladas.
- →Declare funções, rotas e permissões em um arquivo YAML
- →Cada extensão tem deploy independente e rollback próprio
- →Acesso controlado aos recursos do core via referências seguras
name: voting
version: "1.0.1"
enabled: true
pathPrefix: /voting

functions:
  vote:
    handler: handlers/vote.handler
    memorySize: 256
    policies:
      - table: "{{core:SubmissionsTable}}"
        actions: read
Exemplo real de uma extensão de votação rodando dentro da stack Soul Stack.
Comparativo
O que muda com o Soul Stack
| Hospedagem compartilhada | PaaS genérico | Soul Stack | |
|---|---|---|---|
| Deploy | FTP / painel | Git push | CI/CD automatizado |
| Rollback | Manual | Parcial | Automático, por versão |
| CDN | Não incluso | Incluso | CloudFront global |
| WAF | Não incluso | Limitado | WAF completo + regras OWASP |
| SSL | Básico | Automático | ACM gerenciado |
| Controle da stack | Nenhum | Parcial | Total, na sua conta |
| Escalabilidade | Limitada | Automática | Serverless nativo |
| Security Gate | Não existe | Não existe | 5 checks automáticos |
| Modelo de custo | Fixo mensal | Por uso + markup | Custo AWS direto |
Em produção
Plataforma de telecom com alcance nacional
Stack completa operando para uma das maiores operadoras do Brasil. Infraestrutura serverless com segurança automatizada e deploys em menos de 15 minutos.
2100
linhas de IaC
5
checks de segurança
2
ambientes (staging + prod)
14
serviços AWS integrados
<15min
tempo de deploy
95%
automação da infraestrutura
Antes da Code and Soul, nossa operação cloud era um acúmulo de decisões improvisadas. Hoje temos governança real, deploys previsíveis e uma base que nos permite crescer sem medo. Foi a mudança mais estrutural que fizemos em infraestrutura nos últimos três anos.
Caio Costa
Gerente de Tecnologia·BETC Havas
Sem caos. Sem promessa vaga.
Todo engajamento segue a mesma estrutura: entender o contexto, provar valor rápido, escalar com governança.
Discovery técnico e de negócio
Clareza sobre o que é viável e por onde começar.
MVP operável em produção
Algo funcionando na operação, não em apresentação.
Escala e operação contínua
Evolução com governança, sem recomeçar a cada ciclo.
Pronto para ter infraestrutura de verdade?
Converse com nosso time de engenharia. Sem compromisso, sem pitch de vendas. Só engenharia.
Sua infraestrutura. Sua conta. Nossa engenharia.